量子增强IPSec/SSL/安全认证综合网关
量子增强IPsecVPN、SSL VPN和安全认证网关是采用数字证书为应用系统提供用户管理、身份鉴别、单点登录、传输加密、访问控制和信息审计等服务的产品,遵循国密标准,可以为企业内部网络和应用提供门卫式防护,确保企业内部网络及数据免受非法入侵和信息窃取,并保障企业内部数据传输、应用的安全有效,有着广泛的市场需求,;产品采用 QKD 量子密钥分发与 PQC 抗量子密码算法相融合的技术路线,在国密体系基础上进一步提升面向量子计算的密码防护能力具有广泛的市场应用潜力,必将产生巨大的经济和社会效益。


1. 主要功能
量子增强IPSec/SSL/安全认证综合网关是一个物理安全的实体,能够实时地为应用系统提供基于IPSec协议和SSL协议的数据安全传输服务,保证传输过程中数据的机密性、完整性、不可抵赖性,抗重放攻击以及有限信息流量的保护。;量子密钥经 QKD 量子密钥分发(离线 OQKD)接入,并由 PQC 抗量子算法保护会话密钥与身份鉴别,形成物理安全与数学安全相结合的双重防护。
设备支持国密标准算法,采用PCI-E加密卡实现国密SM1/SM2/SM3/SM4算法。主要功能如下:,并集成 PQC 抗量子密码算法与国密体系协同完成混合加密与身份鉴别。
(1) 提供2路物理噪声源,产生符合GM/T0005规范要求的高质量随机数;
(2) 支持隧道工作模式和传输工作模式,支持IPv4协议;
(3) 具有密钥协商和交换功能,通过密钥协商产生工作密钥和会话密钥;;量子密钥可参与会话密钥协商,提升会话密钥强度
(4) 提供ESP协议封装安全报文、双向隧道建立、会话密钥重协商、NAT穿越等安全功能,支持安全策略、安全子网策略等的管理与决策;
(5) 提供SSL协议安全封装功能,具备基于用户和用户组的资源访问控制功能、基于IP地址和端口的网络访问控制、基于web资源URL访问控制等功能;
(6) 身份鉴别及单点登录:内置单点登录及用户管理模块,支持用户基于证书的身份鉴别及单点登录访问控制,并支持与外部单点登录模块的集成;
(7) 安全报文传输支持抗重放攻击、抗DDos攻击;
(8) 支持根据时间周期条件进行密钥更新,密钥更新周期可配置,IPSec协议工作密钥最大更新周期不大于24h,会话密钥最大更新不大于1h。SSL工作密钥最大更新周期不大于8h;
(9) 安全协议采用基于SM2数字证书的实体鉴别功能,能够保证鉴别的完整性和有效性;;可叠加 PQC 抗量子签名实现抗量子身份鉴别;
(10) 具备密钥产生、导入、更新、加载、安全存储、备份、恢复、销毁等全生命周期管理功能;;离线密钥由 PQC 算法提供抗量子保护,密钥在密码设备内安全存储使用、明文不出设备;
(11) 具备系统紧急销毁密码机密钥并恢复出厂态功能;
(12) 支持双机热备功能;
(13) 运行状态监控功能,通过液晶屏、工作状态指示灯、告警状态指示灯实时显示密码机运行状态;
(14) 具备日志记录、查看和导出功能
(15) 提供图形化安全管理界面,采用SM2数字证书、数字签名技术、角色访问控制实现对管理员的安全管理。
2. 系统组成
设备为硬件密码模块,主要由综合网关硬件平台以及软件/固件组成。
设备硬件平台包括国产主机平台、内存、硬盘、PCI-E加密卡、密钥管理介质、管理员认证介质等组成。
3. 硬件组成
量子增强IPSec/SSL/安全认证综合网关密码机硬件平台采用2U机架式机箱。安全工控主板采用海光3350处理器,前面板设计6个千兆网口、4个万兆光口、1个液晶屏、1个销毁开关、1个控制台串口、2个USBKey接口。电源指示灯状态指示灯和液晶屏显示设备工作状态信息。控制台串口提供标准RS232串口接入,供设备异常情况下操作系统状态查看使用。销毁按钮提供手动销毁设备上密钥数据的开关。
设备采用国产银河麒麟操作系统,运行业务软件、配置管理软件以及状态检测监控软件等。
PCI-E密码卡包括密码运算芯片、物理噪音源、存储、外围接口芯片等,提供服务器密码运算及密钥管理功能。
加密卡通过PCIE接口连接安全工控主板。
管理员及管理密钥备份介质采用智能密码钥匙。
4. 软件组成
(1) 设备管理软件
提供设备初始化、自检、在线升级、资源数据配置、支持远程管理和在线升级,支持日志管理及安全审计。
(2) 安全管理软件
提供设备运行安全支撑,包括管理员身份鉴别以及访问控制,设备数据安全备份与恢复。
(3) 安全协议处理
完成设备与访问用户实体之间的基于证书的身份鉴别,实现数据安全传输保护密钥的协商,数据传输机密性和完整性保护等功能。安全协议处理包括;通道内支持 QKD 量子密钥协商与 PQC 抗量子鉴别保护IPSec协议处理软件和SSL协议处理软件。
(4) 访问控制代理
解析用户资源访问请求,在单点登录及授权管理的基础上,判断用户访问资源的授权状态,执行访问控制决策能力,并在用户及设备之间维护用户的身份鉴别令牌。
(5) 用户及资源管理
提供设备用户信息以及保护资源信息的管理。管理用户的证书信息,为安全协议处理提供身份鉴别和密钥协商支持。支持资源的分类管理,为授权管理提供数据支撑。
(6) 授权管理
在用户及保护资源之间建立访问控制关系,支持基于用户的授权和基于角色的授权,为认证网关执行访问控制决策提供信息支撑。
(7) 密码模块
基于设备内置的密码卡,提供综合网关密钥管理和密钥运算接口模块。包括随机数生成、密钥协商、会话密钥管理以及密码运算服务,为用户身份鉴别、数据机密性和完整性传输保护提供密码服务。;预留 QKD 量子密钥接入与 PQC 抗量子算法扩展能力;
(8) 单点登录服务
设备内置模块,为用户访问资源提供口令及令牌管理能力,为访问控制决策提供数据支撑。
5. 主要技术指标
5.1. 主要性能指标
(1) IPSecESP隧道模式:
l 加解密吞吐率: >5500Mbps;
l IPSec VPN转发时延:<10us;
l IPSec VPN并发隧道数:>20000;
(2) SSL隧道模式:
l 加解密吞吐率:>4500Mbps;
l SSL VPN转发时延:<0.3ms;
l 最大并发用户数:>10000;
l 最大并发连接数:>10000;
l 每秒新建连接数:>3000;
5.2. 工作条件
(1) 额定工作电压: 220V±10% ,50Hz±3
(2) 工作环境温度: 0℃~40℃
(3) 工作环境相对湿度:30%~90% RH(40℃)
(4) 存贮环境温度:-40℃~55℃
(5) 存贮环境相对湿度:20%~93% RH(40℃)
(6) 大气压力:86~106KPa
5.3. 可靠性指标
(1) 平均无故障工作时间:≥20000小时
(2) 平均故障恢复时间:< 2小时
(3) 使用寿命: 大于10年
5.4. 外形尺寸
(1) 2U机箱(不带挂耳):长´宽´高 500×450×90(毫米);
(2) 重量:小于10KG
6. 标准规范
本产品遵循的标准规范有:
(1) GM/T 0002—2012 SM4分组密码算法
(2) GM/T 0003—2012 SM2椭圆曲线公钥密码算法
(3) GM/T 0004—2012 SM3密码杂凑算法
(4) GM/T 0005—2021 随机性检测规范
(5) GM/T 0006—2012《密码应用标识规范》
(6) GM/T 0009-2012 SM2密码算法使用规范
(7) GM/T 0010-2012 SM2密码算法加密签名消息语法规范
(8) GM/T 0014-2012 数字证书认证系统密码协议规范
(9) GM/T 0015-2012 基于SM2密码算法的数字证书格式规范
(10) GM/T 0016-2012 智能密码钥匙密码应用接口规范
(11) GM/T 0022-2014 IPSec VPN技术规范
(12) GM/T 0023-2014 IPSec VPN网关产品规范
(13) GM/T 0024-2014 SSL VPN技术规范
(14) GM/T 0025-2014 SSL VPN网关产品规范
(15) GM/T 0026-2014 安全认证网关产品规范
(16) GM/T 0028-2014 密码模块安全技术要求
(17) GM/T 0039-2015 密码模块安全检测要求
(18) GM/T 0062-2018 密码产品随机数检测要求
(19) 《GB/T 15843.3-2008 信息技术 安全技术 实体鉴别 第3部分:采用数字签名技术的机制》
7. 典型应用场景
设备主要用于在公共网络上构建的虚拟专用网络(VPN),可以使分布在不同地区的内部网络在公共网络上实现安全的双向通信,保证信息传输的机密性和完整性。产品用于加密保护金融、政府办公自动化、大型企事业单位的数据传输安全。,并可在 QKD 量子密钥分发与 PQC 抗量子算法协同保护下获得面向量子计算演进的安全防护;
设备既可以单独作为IPSec VPN和SSL VPN综合网关使用,也可以作为综合网关,通过不同的外网端口接入,同时提供虚拟网关服务以及单点登录服务,满足业务系统不同应用场景需求,节约用户使用成本,降低管理复杂度。;量子密码能力可平滑扩展接入,不改变现有组网与业务部署;
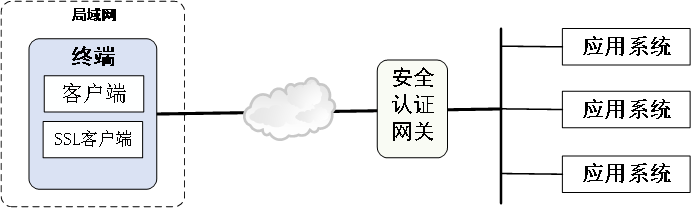
当设备作为综合网关使用时,综合网关基于客户端和认证网关构建的SSL安全隧道网,采用代理技术建立用户终端与应用资源之间的资源授权管理。综合网关认证实体身份并管理应用授权,对实体访问应用资源的请求进行基于实体身份的判权。