科盾量子密码项目落地:公安政务核电场景应用实践
随着量子计算技术的发展,传统RSA、ECC等非对称密码体制所依赖的大数分解、离散对数等数学难题,存在被量子计算在多项式时间内求解的风险。与此同时,网络传输中密钥被截获而收发双方难以察觉的“泄露无痕”问题,以及大量保密期超过十年的敏感信息需要在量子计算机实用化之前提前部署抗量子防护,使得政务、公安、金融、能源、医疗等关键信息基础设施行业对密码体系升级提出了现实诉求。在这一背景下,深圳科盾量子信息科技有限公司(品牌简称“科盾量子”)依托OQKD(离线量子密钥分发)与PQC(抗量子密码算法)融合的技术路线,在多个行业场景中形成了可供参考的落地实践。
一、公安数据采集传输场景的量子加密应用
在公安社会动态数据采集传输系统中,科盾量子部署量子密码安全设备,对采集点安全设备进行身份鉴别,并对传输数据实施加密处理;数据中心接收后解开密码并发送至存储服务器,实现从采集端到存储端的端到端量子加密保护。该方案依托公司的量子增强密钥管理系统,将密钥产生、存储、分配、归档等全生命周期管理与多类密码设备的统一纳管相结合,用以管理密码设备分散部署、密钥管理混乱等行业共性问题。
二、保密视频会议链路加密实践
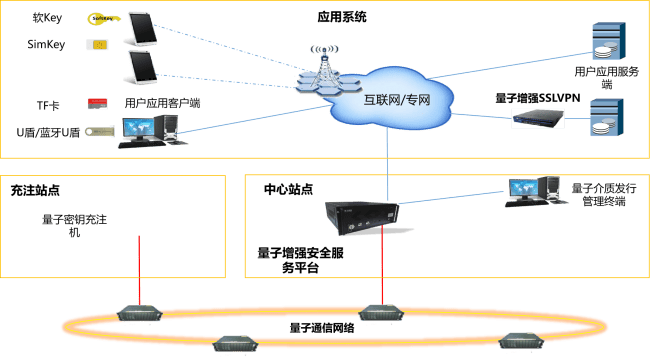
面向涉密会议场景,科盾量子采用国密算法结合量子密钥的技术组合,对音视频数据流及会议控制管理信令实施加密处理,并通过量子增强密钥管理平台进行密钥的安全分发与周期更新。该方案一方面满足GM/T系列国密标准的合规要求,另一方面通过引入量子密钥提升了密钥本身的安全强度,为政务、金融等行业涉密会议系统的密码改造提供了一种可参照路径。
三、量子保密通信骨干网络建设的技术参与
科盾量子技术团队在量子保密通信基础设施建设方面积累了工程经验,公司技术总监戴涛曾参与《上海量子通信网络与安全能力平台》以及《国家广域量子保密通信骨干网络粤港澳大湾区段》等项目建设,相关经验为公司在量子密钥分发网络与行业密码系统融合方面提供了技术积淀。
四、能源类关键基础设施网络安全防护研究
在核电等关键信息基础设施领域,公司研发总监李红飞参与了《2023年中核集团三门核电DCS网络安全防护技术研究项目》,围绕工业控制系统网络安全防护开展专项研究,体现了科盾量子在能源类关键基础设施密码安全方向的技术覆盖。
五、产品体系对项目落地的支撑
上述案例的落地离不开自主研发的产品体系支撑。科盾量子的量子增强服务器密码机已取得商用密码检测认证中心颁发的商用密码认证证书,为国内首批通过国密认证的量子增强服务器密码机;量子综合安全网关则通过公安部计算机信息系统安全产品质量监督检验中心的网络安全专业产品安全检测,获得相应检测证书。公司以“技术升级不增硬件成本”为思路,将量子密钥分发和抗量子算法作为传统商用密码的平滑升级层,使政务、公安、金融、能源、医疗等行业客户可以在现有密码基础设施上叠加量子安全能力,而不需要大规模新增专业硬件,降低了量子密码技术的商用门槛。
目前,科盾量子已形成量子增强服务器密码机、量子增强云服务器密码机、量子增强VPN安全网关系列、量子密钥管理平台、量子密传保密传输云平台、量子密信、量子加密输入法等十余款商用密码产品,并适配龙芯、海光等国产处理器平台及麒麟操作系统、达梦、海量数据库等信创环境,产品已应用于国家广域量子保密通信骨干网、公安、核电、政务档案、医疗等领域,以上案例从公安、涉密会议、骨干网络建设、能源基础设施等不同场景出发,共同构成了科盾量子在量子密码落地应用层面的实践脉络。


关于我们
应用案例
解决方案
新闻科普
联系我们
联系电话:0755-82799013
商业合作:
marketing@kdquantum.com
市场销售:
sales@kdquantum.com
公司地址:深圳市福田区华强北街道福强社区振华路1号滨江爱义南方大厦B座2508

关注微信公众号
友情链接: 国家密码管理局 中国密码学会 深圳市商用密码行业协会 湖北省信息网络安全协会
© 深圳科盾量子信息科技有限公司 版权所有 粤ICP备2022060882号 技术支持:迅响科技