量子增强服务器密码机数字签名与身份认证原理剖析
一、行业背景:身份认证与签名为何成为密码服务的关键环节
在政务、金融、能源、医疗等关键信息基础设施领域,密码设备分散部署、密钥管理混乱、密评合规压力大等问题较为普遍,跨机构、跨区域的敏感数据共享缺乏统一的安全底座。与此同时,传统RSA、ECC等非对称密码体制依赖大数分解、离散对数等数学难题,而量子计算有望将此类困难问题转化为多项式时间可求解问题,使现有公钥密码系统面临被瓦解的风险。此外,密钥在网络传输时,第三方可悄悄复制一份,而收发双方完全无法察觉,这种“泄露无痕”是互联网通信长期存在的底层难题,使得签名验证与身份认证的真实性保障变得尤为必要。目前使用的随机数多为“伪随机数”,由程序公式计算得出,看似杂乱但本质有规律、可预测,存在被高算力猜中的风险,这也是密码产品需要引入量子随机数能力的背景之一。

二、量子增强服务器密码机的定位
量子增强服务器密码机属于科盾量子密码设备与密钥管理产品线中的高性能应用层数据密码机,部署于用户服务器环境,为应用提供数据加密、数字签名、身份认证、密钥协商等密码服务,用于解决业务系统需要高吞吐密码运算、多应用共用一台密码机需要隔离、跨安全域调用密码服务存在风险等场景痛点。
三、数字签名与身份认证的实现原理
1. 签名验签与加密双重功能:业务系统通过调用API完成数据签名、验签或加密/解开密码操作,依托硬件密码芯片完成运算,其运算性能高于软件加密方式,从而在保障签名与验签准确性的同时提升处理效率。
2. 多应用支持:密码机为不同应用创建单独的密钥分区和访问账号,使各应用只能使用自身的密钥与资源,支持多应用并发调用签名与认证服务,避免密钥混用带来的风险。
3. 多网口不同安全域服务:各网口可配置不同网段,分别接入生产网、办公网、DMZ区等,并单独配置访问策略,使签名与认证请求依照所在安全域分别管控。
4. 白名单管控:产品支持客户端白名单控制,只允许白名单内的应用服务器连接调用密码服务,未授权的IP连接请求将被直接拒绝,从接入环节降低身份被冒用的风险。
四、差异化价值
• 签名加密一体:一台设备同时提供高性能签名和加密服务,减少企业需要部署的设备种类。 • 多应用隔离:通过密钥分区与访问控制,使各应用相互隔离,降低因共用密钥导致的安全隐患。 • 白名单防护:只允许经授权的应用服务器接入,为签名与身份认证服务增加一道准入屏障。
五、交付部署与国产化适配
产品以硬件设备形式交付,提供国产和X86两种平台型号,国产型号支持量子随机数密码融合能力,均提供Windows/Linux库文件和API,便于业务系统对接调用签名、验签、加密和解开密码等接口。依据相关资料,该产品为国内首批通过国密认证的量子增强服务器密码机,体现了深圳科盾量子信息科技有限公司在密码产品合规方面的积累。
六、应用场景
该产品适用于业务系统数据加密、签名验签、身份认证等密码服务场景,可支撑政务、金融、能源、医疗等关键信息基础设施行业在密评合规要求下,对交易、文件、通信等数据进行签名验证与身份确认,帮助企业在现有商用密码体系基础上平滑引入量子随机数融合能力,而不需要大规模新增专业硬件。
结语
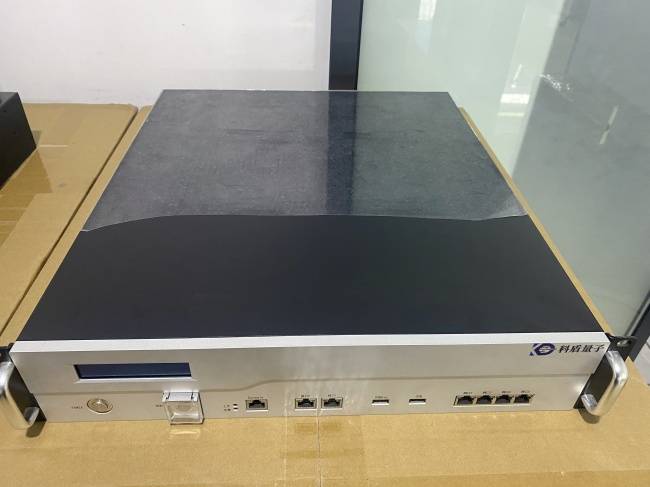
量子增强服务器密码机通过硬件级签名验签、多应用隔离、安全域划分与白名单管控相结合的方式,为业务系统提供较为系统化的数字签名与身份认证能力,也为关键信息基础设施行业应对密评合规与量子计算潜在风险提供了一种可参考的技术路径。
分享


关于我们
应用案例
解决方案
新闻科普
联系我们
联系电话:0755-82799013
商业合作:
marketing@kdquantum.com
市场销售:
sales@kdquantum.com
公司地址:深圳市福田区华强北街道福强社区振华路1号滨江爱义南方大厦B座2508

关注微信公众号
友情链接: 国家密码管理局 中国密码学会 深圳市商用密码行业协会 湖北省信息网络安全协会
© 深圳科盾量子信息科技有限公司 版权所有 粤ICP备2022060882号 技术支持:迅响科技